MCP-Server und Datenschutz: sechs Fragen, bevor Claude an Ihre Notizen darf
by Andreas Tissen · · updated
Sie wollen, dass Claude in Ihren Notizen liest und schreibt, und der Notizdienst nennt Ihnen dafür eine Adresse wie https://pando.ink/mcp. Die fügen Sie in Claude als eigenen Connector ein, drücken auf »Connect« und landen auf einer Seite, die um Erlaubnis fragt. Bevor Sie dort zustimmen, sollten Sie wissen, wo der Betreiber Ihre Notizen speichert, wer sie außer Ihnen bekommt und wie Sie die Erlaubnis wieder zurücknehmen.
MCP ist das Protokoll, über das Claude, ChatGPT und andere Agenten fremde Werkzeuge aufrufen, bei einem Notizdienst etwa zum Suchen, Lesen und Schreiben. Die folgenden Fragen passen auf jeden gehosteten MCP-Server, ob Sie ihn privat nutzen oder in einer Firma:
- Wo liegen die Daten, wer verarbeitet sie mit, und gibt es einen Auftragsverarbeitungsvertrag?
- Schickt der Betreiber Ihre Notizen selbst an ein Sprachmodell?
- Darf der Agent nach dem Verbinden alles, und lässt er sich einengen?
- Lehnt der Server Tokens ab, die er nicht selbst ausgestellt hat?
- Läuft ein Token ab, und lässt es sich jederzeit zurücknehmen?
- Kommen Sie mit Ihren Daten ohne fremde Hilfe wieder heraus?
Unter jeder Frage steht die Antwort für Pando, eine Gliederung im Browser mit eigenem MCP-Server, die ich entwickle und selbst täglich mit Claude nutze. Fundstellen sind Pandos Datenschutzerklärung vom 12. November 2026, die AGB in Version 1.4 und, wo es um Verhalten geht, der Code. Der Code ist nicht öffentlich; was sich von außen prüfen lässt, steht jeweils dabei. Stand: 14. November 2026.
Zwei Parteien und ein Token
An jedem Aufruf sind zwei Firmen beteiligt. Der Betreiber des Servers speichert Ihre Notizen und hat eigene Auftragsverarbeiter. Der Anbieter Ihres Agenten bekommt alles, was ein Werkzeug zurückgibt, und bei Claude kommt die Verbindung laut Anthropics Connector-Hilfe aus Anthropics Cloud, nicht von Ihrem Gerät.
Dazwischen steht ein Zugriffstoken, mit dem sich der Agent beim Server ausweist. Wer dieses Token hat, kommt an Ihre Notizen, solange es gilt. Davon handeln die Fragen 4 und 5.
1. Standort, Auftragsverarbeiter und AVV
Pando wird nicht in der EU gehostet. Es läuft bei Cloudflare, Inc. auf einem weltweiten Netz, laut Abschnitt 4 der Datenschutzerklärung abgesichert über EU-Standardvertragsklauseln und das EU-US Data Privacy Framework. Die englische Trust-Seite sagt dazu in meiner Übersetzung: »Pando ist nicht in der EU gehostet und nicht außerhalb der Reichweite des US CLOUD Act.«
Die übrigen Empfänger nennt Abschnitt 4 mit ihrem Zweck: Google für die Anmeldung und, wenn Sie es einrichten, Sicherungskopien in Ihr Google Drive, Dropbox nur für solche Sicherungskopien, Stripe und Sold through Link nur für Zahlungen und Resend für den E-Mail-Versand. Die Protokolle der Anwendung bei Cloudflare werden laut Abschnitt 3 e nach höchstens 7 Tagen gelöscht, Zähler je IP-Adresse nach höchstens zwei Stunden.
Einen Auftragsverarbeitungsvertrag nach Artikel 28 DSGVO, den Sie als Firma mit Pando schließen könnten, bietet Pando nicht an. Weder die AGB noch die Datenschutzerklärung nennen einen. Wer für Kundendaten in seinen Notizen einen AVV braucht, findet bei Pando heute keinen.
Auch der Betreiber selbst kommt an Inhalte heran: Laut Abschnitt 6 kann ein Konto mit Betreiberrechten für Betrieb und Fehlersuche darauf zugreifen. Verschlüsselt wird auf dem Transportweg und im Ruhezustand durch Cloudflare, eine eigene Verschlüsselung darüber hinaus hat Pando nicht.
2. Sprachmodelle beim Betreiber
Unter den Empfängern in Abschnitt 4 steht kein KI-Anbieter. Abschnitt 7 beginnt mit dem Satz: »Wir verwenden Ihre Inhalte nicht, um KI-Modelle zu trainieren, weder eigene noch fremde, und wir geben sie zu diesem Zweck nicht an Dritte weiter.«
Im Code habe ich am 14. November 2026 nach den Adressen der gängigen Modell-Schnittstellen gesucht, von OpenAI, Anthropic und Google über Mistral, Cohere und OpenRouter bis Hugging Face, ohne Treffer. Cloudflares eigene Modelle unter Workers AI brauchen keine Adresse, wohl aber ein Binding in der Konfiguration des Workers, den Eintrag [ai] in wrangler.toml, und den hat Pando nicht. Nachprüfen können Sie beides von außen nicht, prüfbar bleibt die Empfängerliste.
Ihr eigener Agent liest dagegen mit. Was Claude aus Pando holt, liegt laut Abschnitt 7 danach bei Anthropic, und dort gelten Anthropics Bedingungen.
3. Was der Agent darf, und wie Sie ihn einengen
Pandos Oberfläche ist englisch, darum stehen ihre Beschriftungen hier wörtlich in »…«. Auf der Zustimmungsseite wählen Sie zwischen »Read and write your outline« und »Read your outline only«. Bei der ersten Stufe darf der Agent jeden Bullet lesen, anlegen, ändern, verschieben und löschen, außer denen, die Sie geschützt haben. Bei der zweiten liest und sucht er nur und schreibt allein in den Bullet, den er zum Merken bekommt. Meldet sich ein Connector an, den niemand geprüft hat, ist die zweite Stufe vorausgewählt.
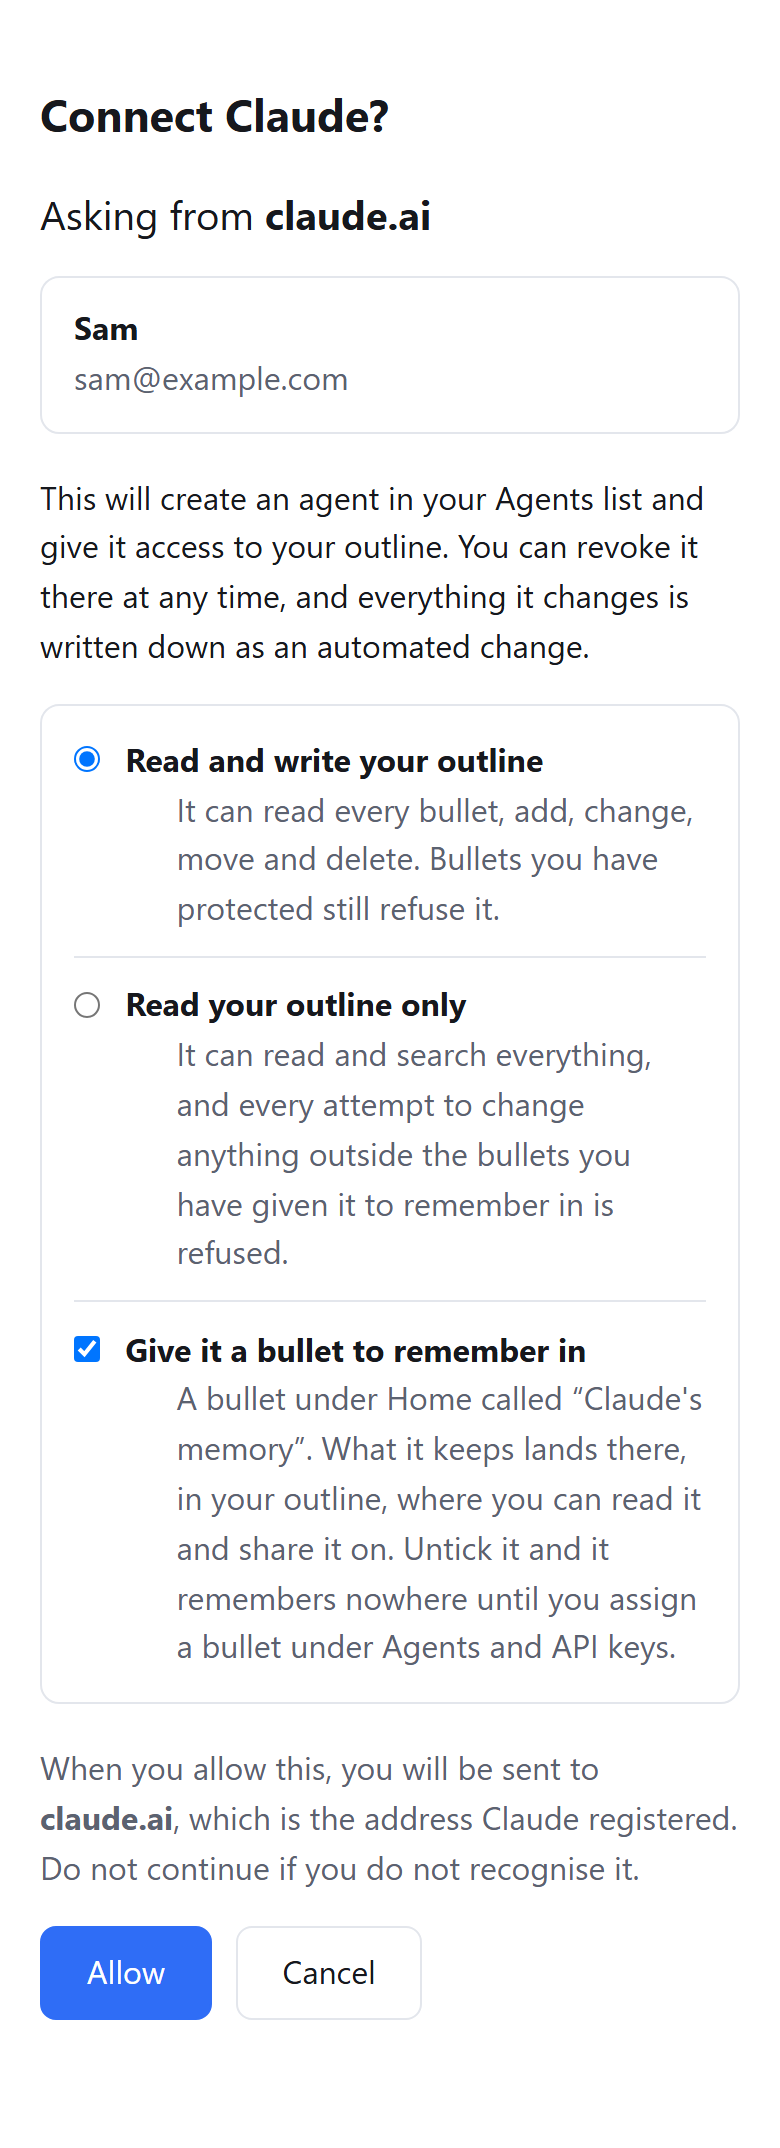
Unten nennt die Seite die Adresse, an die »Allow« Sie zurückschickt, bei Claude claude.ai. Gibt sich ein fremder Connector als Claude aus und will Sie anderswohin schicken, warnt die Seite in einem eigenen Kasten.
Nach »Allow« reicht ein Connector zunächst über Ihre ganze Gliederung, so steht es auch in Abschnitt 3 c der Datenschutzerklärung. Enger fassen Sie ihn in den Einstellungen unter »Agents and API keys«: Öffnen Sie den Bullet, auf den er beschränkt sein soll, dann seine Zeile, und drücken Sie »Let it reach only«. Danach sieht er nur noch diesen Zweig. Einzelne Bullets sperren Sie mit »Protect it from changes« aus ihrem Menü gegen jede Änderung. Wie ein geteilter Zweig im Alltag aussieht, zeigt The branch you share with your agent auf Englisch.
4. Tokens, die der Server nicht selbst ausgestellt hat
Pando spricht die MCP-Versionen 2025-06-18, 2025-03-26 und 2024-11-05. Maßgeblich ist hier die neueste davon, 2025-06-18, und deren Abschnitt zur Autorisierung verlangt, in meiner Übersetzung: MCP-Server müssen prüfen, dass ein Zugriffstoken eigens für sie ausgestellt wurde, und sie dürfen kein anderes Token annehmen oder weiterreichen. Einen Server, der fremde Tokens an andere Dienste durchreicht, beschreibt die Spezifikation als »Token Passthrough« und verbietet ihn ausdrücklich.
Pando stellt seine Tokens selbst aus, jedes beginnt mit pf_, und gelten kann nur eines, das in Pandos Datenbank steht. Fragt ein Client bei der Anmeldung nach einem Token für einen anderen Server, lehnt Pando mit invalid_target ab. Ein Werkzeugaufruf läuft im selben Worker gegen Pandos eigene Schnittstelle und reicht kein Token weiter.
Einen Teil davon können Sie ohne Konto von außen prüfen. Schicken Sie dem Server erst ein Token in fremder Form und dann ein erfundenes mit Pandos Anfang:
curl -i -X POST https://pando.ink/mcp \
  -H "Authorization: Bearer eyJhbGciOiJIUzI1NiJ9.e30.x" \
  -H "content-type: application/json" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/list"}'
Für den zweiten Versuch steht nach Bearer statt des JWT pf_ mit dreißig Nullen. Am 14.11.2026 um 05:00 UTC kam für beide Fälle zurück:
HTTP/2 401
{"error":"invalid_token","error_description":"that is not a Pando access token; one issued here begins with pf_"}

HTTP/2 401
{"error":"invalid_token","error_description":"that access token is not one this deployment issued. If the database was rebuilt, connect again."}
Die erste Ablehnung ist nur ein Vorfilter nach dem Anfang pf_. Die zweite zeigt, dass der Server auch ein Token mit dem richtigen Anfang in seiner Datenbank sucht, bevor er antwortet. Ob er ein echtes, für einen anderen Dienst ausgestelltes Token ablehnt und ob er Tokens irgendwohin weiterreicht, zeigt der Test nicht; das sieht man von außen bei keinem Server. Antwortet ein Server auf ein erfundenes Token mit Daten, wissen Sie allerdings genug.
5. Laufzeit und Widerruf eines Tokens
Dieselbe Revision 2025-06-18 empfiehlt, Autorisierungsserver sollten kurzlebige Zugriffstokens ausstellen, damit ein abhandengekommenes Token weniger Schaden anrichtet. Pando hält sich daran bisher nicht: Ein Connector-Token hat kein festes Ablaufdatum, und Refresh-Tokens gibt es nicht. Seit dem 14. November 2026 kann der Betreiber einstellen, dass ein Connector-Token nach einer Zahl unbenutzter Tage verfällt, heute steht diese Einstellung auf aus. Tokens, die Sie im Agenten-Panel selbst erzeugen, laufen nie ab.
Zurücknehmen können Sie jedes Token jederzeit. Unter »Agents and API keys« öffnen Sie die Zeile des Agenten und drücken »Remove @claude«. Pando fragt nach und sagt vorher, was geschieht: Das Token gilt ab sofort nicht mehr, alle Zugriffe sind zurückgenommen, und was der Agent geschrieben hat, bleibt in Ihrer Gliederung. Unter »Keys« lässt sich außerdem jedes Token einzeln widerrufen.
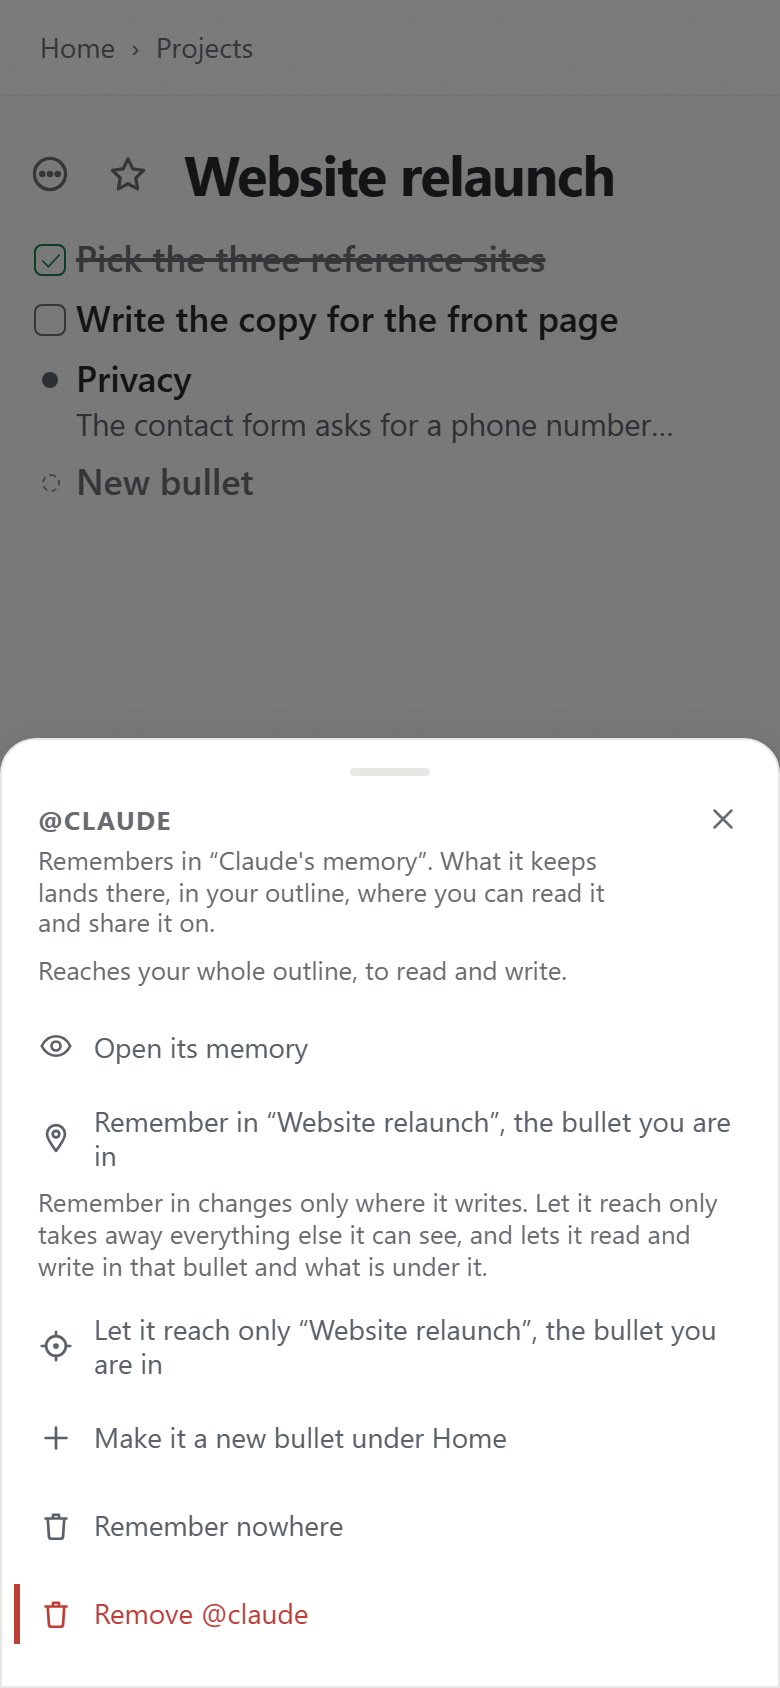
Ob Claude oder ChatGPT beim Entfernen des Connectors auch das Token bei Pando zurückgibt, entscheidet die Chat-App. Pando nimmt eine solche Rückgabe unter dem Standard-Endpunkt /oauth/revoke nach RFC 7009 an. Dieser Endpunkt und der Verfall nach unbenutzten Tagen kamen beide am 14. November 2026 dazu und sind im Alltag noch kaum erprobt. Der sichere Weg bleibt der Knopf im Agenten-Panel.
6. Export und Löschen
Jeden Zweig exportieren Sie in der App als »Markdown«, »OPML«, »Formatted text« oder »Spreadsheet«, und »Download everything« legt jeden Bullet Ihres Kontos in eine Datei. Abschnitt 8 der Datenschutzerklärung nennt dazu die Rechte auf Auskunft, Löschung und Datenübertragbarkeit und sagt: »Der Export Ihrer Inhalte steht direkt in der App zur Verfügung.« Wie ein Umzug zwischen Gliederungsprogrammen abläuft, beschreibt Moving in from your old outliner auf Englisch.
Das Konto löschen Sie unter »Delete my account«, indem Sie DELETE eintippen. Jeder Bullet, jede Freigabe und jeder Agent ist laut App dann sofort weg, und nach spätestens 30 Tagen auch aus den Caches und dem Wiederherstellungsverlauf der Datenbank. Sicherungskopien, die Pando auf Ihren Wunsch in Ihre eigene Dropbox oder Ihr Google Drive geschickt hat, bleiben dort liegen. Wo Claude und ChatGPT ihr eingebautes Gedächtnis speichern, steht in KI-Agent mit Gedächtnis und DSGVO.
Quellen
- MCP-Spezifikation, Revision 2025-06-18, Autorisierung:
https://modelcontextprotocol.io/specification/2025-06-18/basic/authorization - MCP-Spezifikation, Revision 2025-06-18, Sicherheitshinweise:
https://modelcontextprotocol.io/specification/2025-06-18/basic/security_best_practices - Anthropic, eigene Connectors über Remote-MCP:
https://support.claude.com/en/articles/11175166 - Pando: Datenschutzerklärung, Stand 12.11.2026; AGB, Version 1.4; Trust-Seite; Werkzeugliste des MCP-Servers
Verbinden
Wenn Ihnen die sechs Antworten reichen: Bis 5.000 Bullets zahlen Sie nichts, danach 3 EUR im Monat für Pro. Legen Sie ein Konto an und verbinden Sie Claude.